Managed Security Operations Center
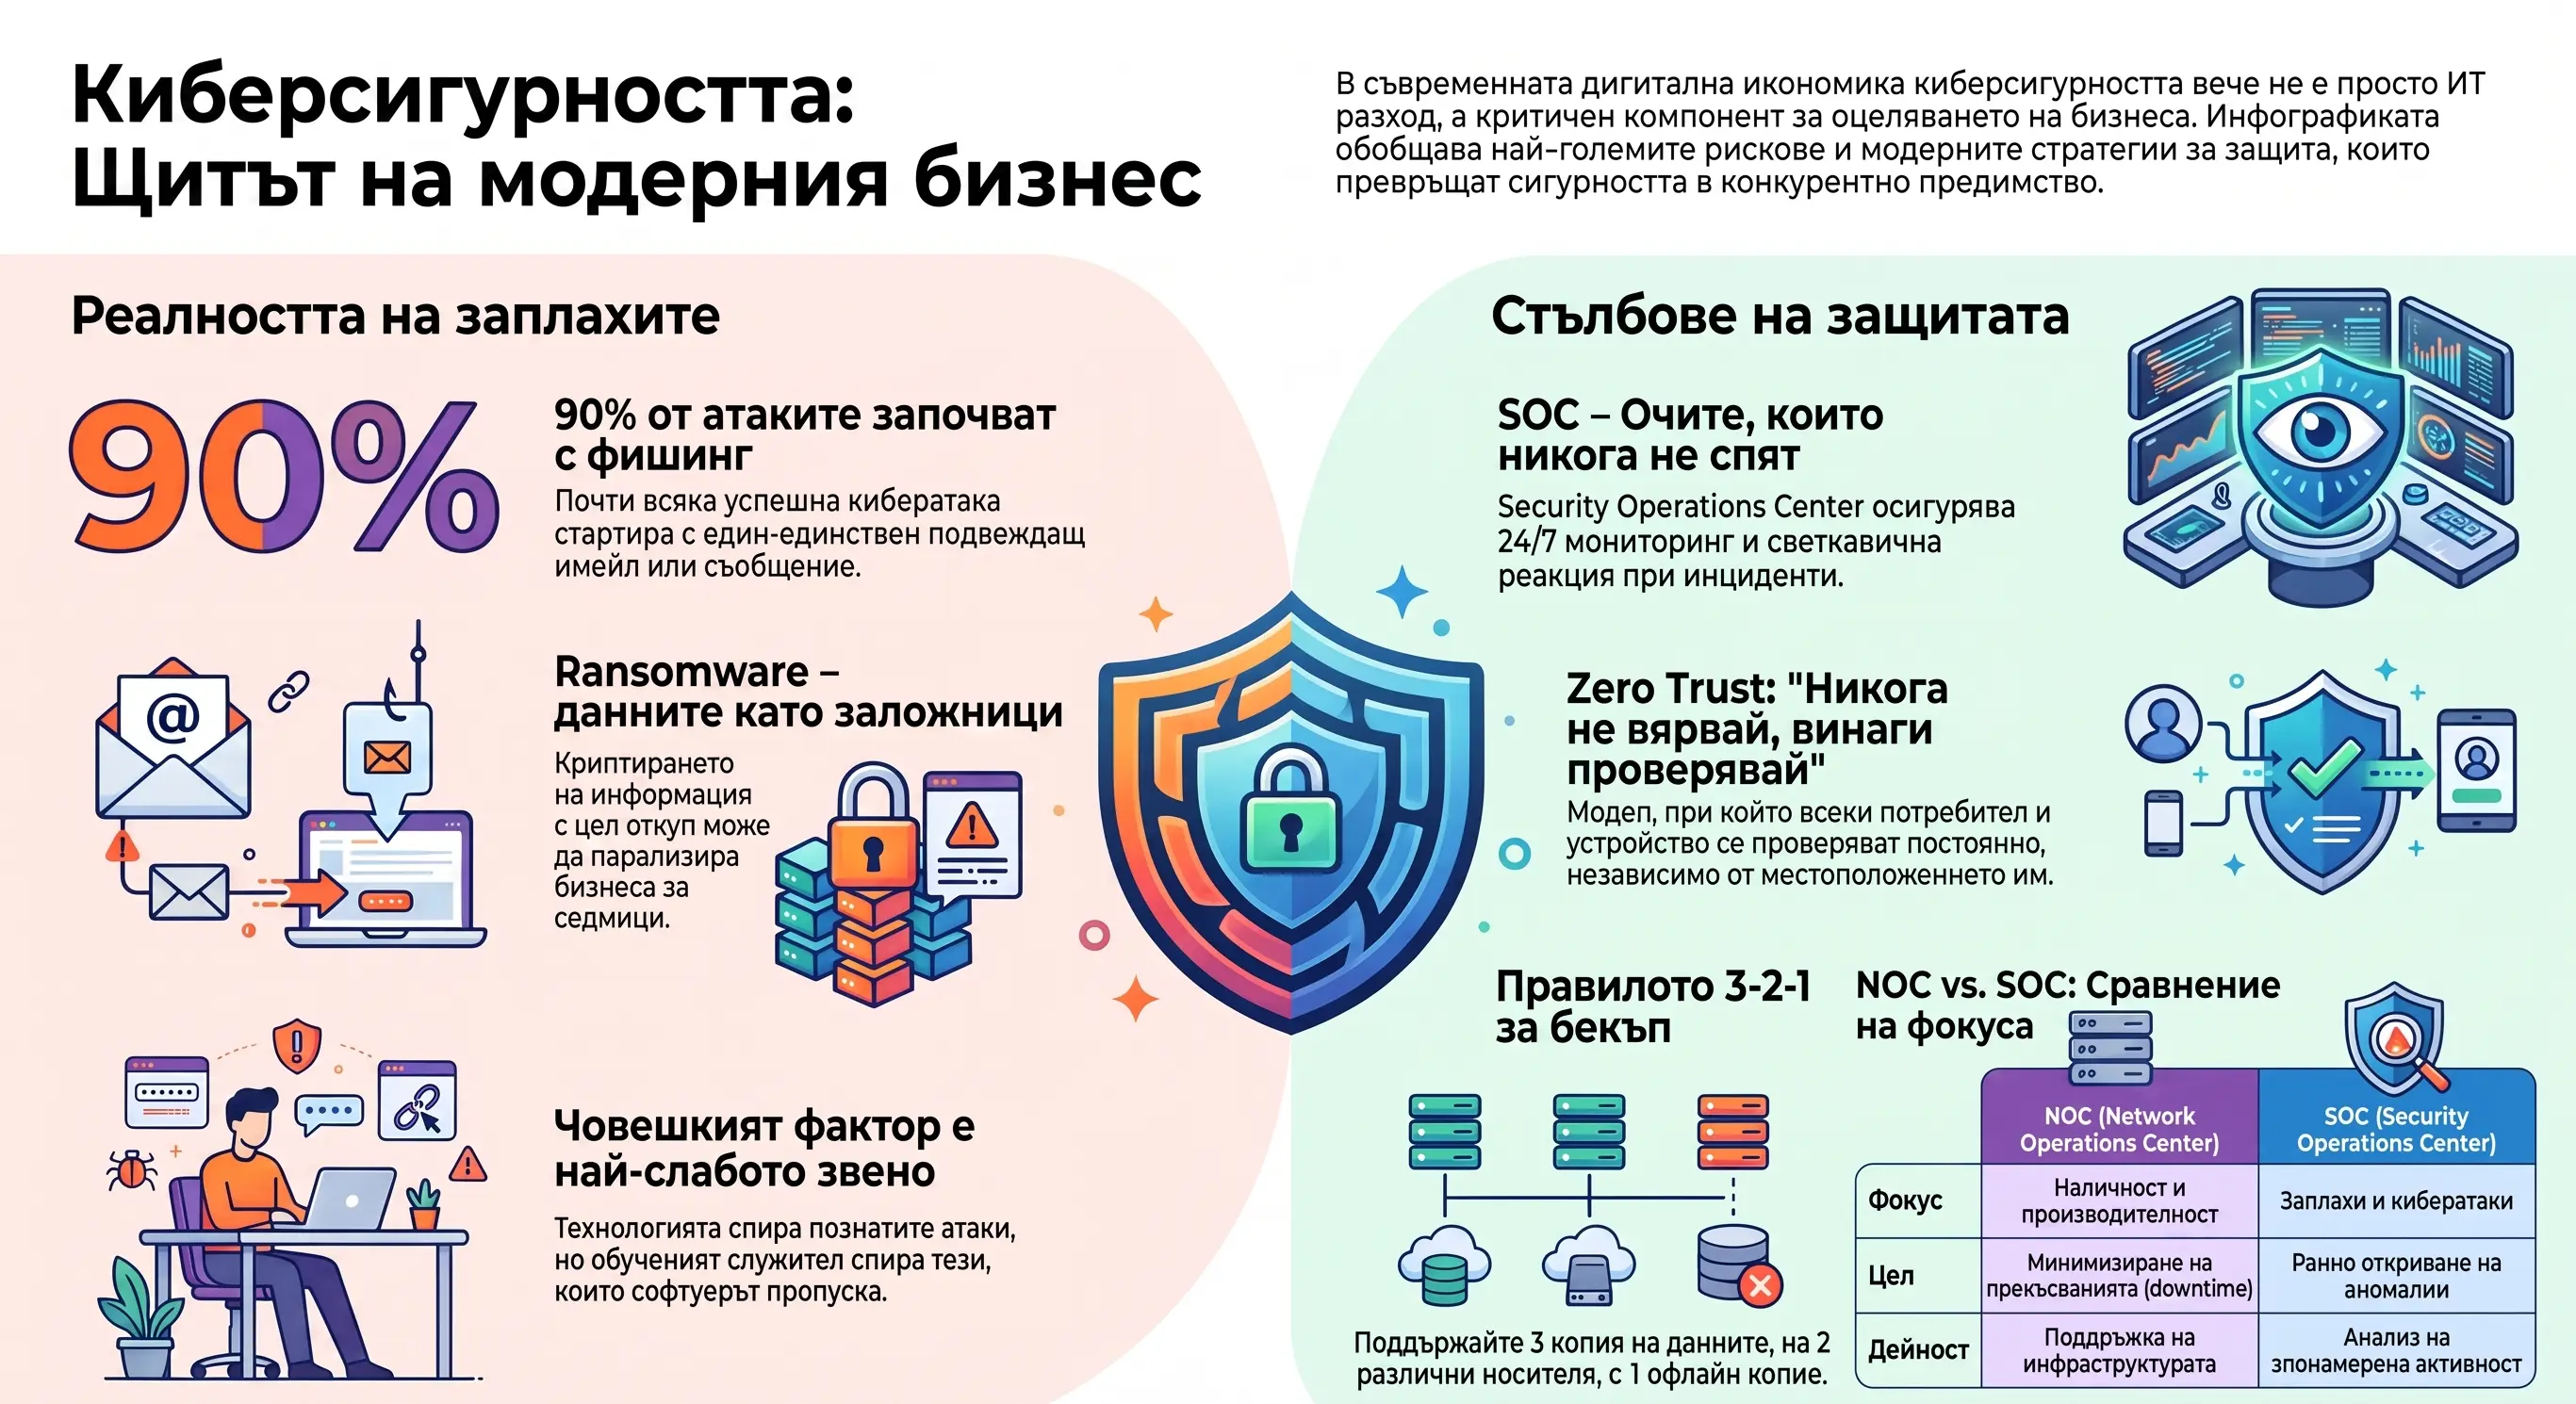
SOC мониторинг 24/7/365
Вашият външен екип за постоянно наблюдение, детекция и реакция при киберзаплахи. Получавате сигурност без изграждане на собствен денонощен SOC.
Постоянна видимост
Сигурност, която работи и когато вашият екип не е на линия
Комбинираме технологии, процеси и човешка експертиза, за да намалим времето за откриване и реакция. Следим критичните активи и подреждаме сигналите според реалния риск за бизнеса.
- SIEM и threat intelligenceЦентрализиране и корелация на събития от инфраструктурата.
- EDR и NDR наблюдениеДетекция на подозрително поведение на крайни устройства и мрежи.
- Ескалация при рискЯсен процес за уведомяване и ограничаване на потвърдени инциденти.
- Отчети за ръководствотоРазбираеми показатели за риска, тенденциите и препоръчаните действия.
Подготовка за регулации
SOC като част от вашата устойчивост
Услугата подпомага техническите и организационните мерки по NIS2, DORA, ISO 27001 и други рамки. Започваме с оценка на обхвата и изграждаме процес според вашите активи и рисков профил.
Често задавани въпроси
SOC мониторинг
Какво наблюдава SOC екипът?
Наблюдаваме endpoints, сървъри, мрежи, облачни среди и логове чрез SIEM, EDR, NDR и threat intelligence източници.
Как реагирате при инцидент?
Анализираме сигнала, потвърждаваме заплахата, ограничаваме засегнатите активи и предоставяме препоръки и отчет за следващите действия.